О ModSecurity
ModSecurity позволяет анализировать и фильтровать HTTP-запросы и ответы, что помогает защитить веб-приложения от различных видов атак, таких как SQL-инъекции, XSS-уязвимости, атаки с использованием уязвимостей программного обеспечения и другие угрозы.
Входящий HTTP-трафик исследуется на предмет наличия шаблонов или сигнатур, соответствующих заранее определенным правилам. Комплекс анализирует различные компоненты HTTP-запроса, такие как URI, заголовки, куки и тело запроса, сравнивая их с определенными сигнатурами. При обнаружении соответствия принимается решение о блокировании запроса или генерации предупреждения в соответствии с имеющимися правилами. Правила создаются для выявления известных шаблонов атак или вредоносных данных, обычно связанных с уязвимостями веб-приложений. Правила охватывают широкий спектр векторов атак. Комплекс использует, как собственный, постоянно обновляющийся набор правил, так и правила, разрабатываемые сообществом.
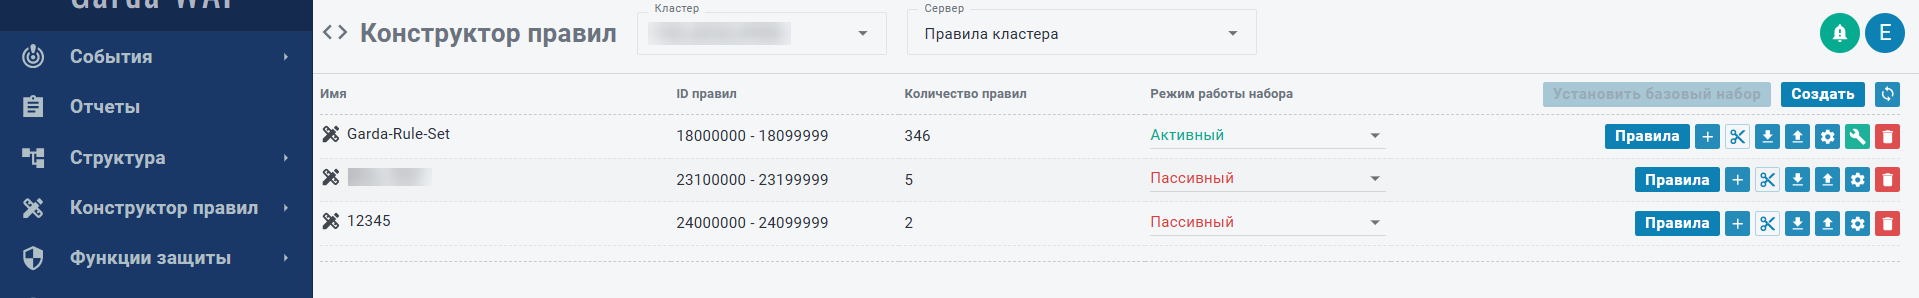
Можно самостоятельно создать наборы правил для всего кластера в целом, а также для входящих в кластер серверов.
Защита ModSecurity настраивается в разделе Конструктор правил.
Информацию об обнаруженных атаках можно найти в разделе Атаки.